Como proteger a automação contábil contra riscos digitais
Escritórios contábeis e áreas financeiras podem ampliar a automação com segurança se tratarem cada robô, ferramenta de IA e integração como parte da superfície de risco. Como as ameaças também aceleram, a proteção precisa identificar problemas, priorizar o que pode afetar o negócio e responder com rapidez, mantendo profissionais responsáveis pelas decisões sensíveis.
Os pontos essenciais para automatizar com segurança
- Inventarie robôs, ferramentas de IA, integrações, credenciais e dados acessados.
- Priorize riscos pelo impacto financeiro, operacional e regulatório, não apenas pelo volume de alertas.
- Automatize respostas de baixo risco e exija aprovação humana para ações sensíveis.
- Registre as execuções e monitore mudanças nos acessos e nas rotinas.
Por que a segurança precisa acompanhar a automação?
A inteligência artificial pode acelerar tanto o trabalho quanto a descoberta e a exploração de falhas. Por isso, processos de defesa que dependem apenas de análise manual podem demorar a perceber uma ameaça que já afeta sistemas e dados.
Na contabilidade, o impacto pode ser concreto: exposição de informações fiscais, credenciais comprometidas, interrupção da folha de pagamento ou alterações indevidas em rotinas financeiras. A análise publicada pelo Portal Contábeis destaca essa mudança: não basta contar vulnerabilidades; é preciso entender o contexto e o efeito possível para a organização.
RPA, IA e automação de segurança têm funções diferentes
Um RPA executa tarefas repetitivas seguindo regras e permissões definidas. Já a IA pode produzir conteúdo, analisar dados ou apoiar decisões. Nenhum dos dois, por si só, protege sistemas contra invasões ou uso indevido de credenciais.
Por outro lado, a automação de segurança monitora sinais de risco e pode acionar respostas previamente aprovadas. Por exemplo, pode suspender uma credencial suspeita ou abrir um alerta para revisão. Contudo, mudanças em pagamentos, folha ou dados de clientes devem ter limites claros e, quando necessário, aprovação humana.
Como organizar a proteção em três etapas
1. Identifique riscos, sistemas e acessos
Comece por um inventário atualizado de robôs, integrações, ferramentas de IA e contas de serviço. Registre quais sistemas cada processo acessa, quais dados utiliza e quem responde por ele. Além disso, aplique o princípio do menor privilégio: cada identidade deve ter apenas os acessos necessários à sua tarefa.
Guarde credenciais em mecanismos apropriados de gestão, em vez de planilhas ou códigos compartilhados. Mantenha registros de execução e monitore falhas, alterações de configuração e acessos fora do padrão.
2. Priorize pelo contexto e pelo impacto
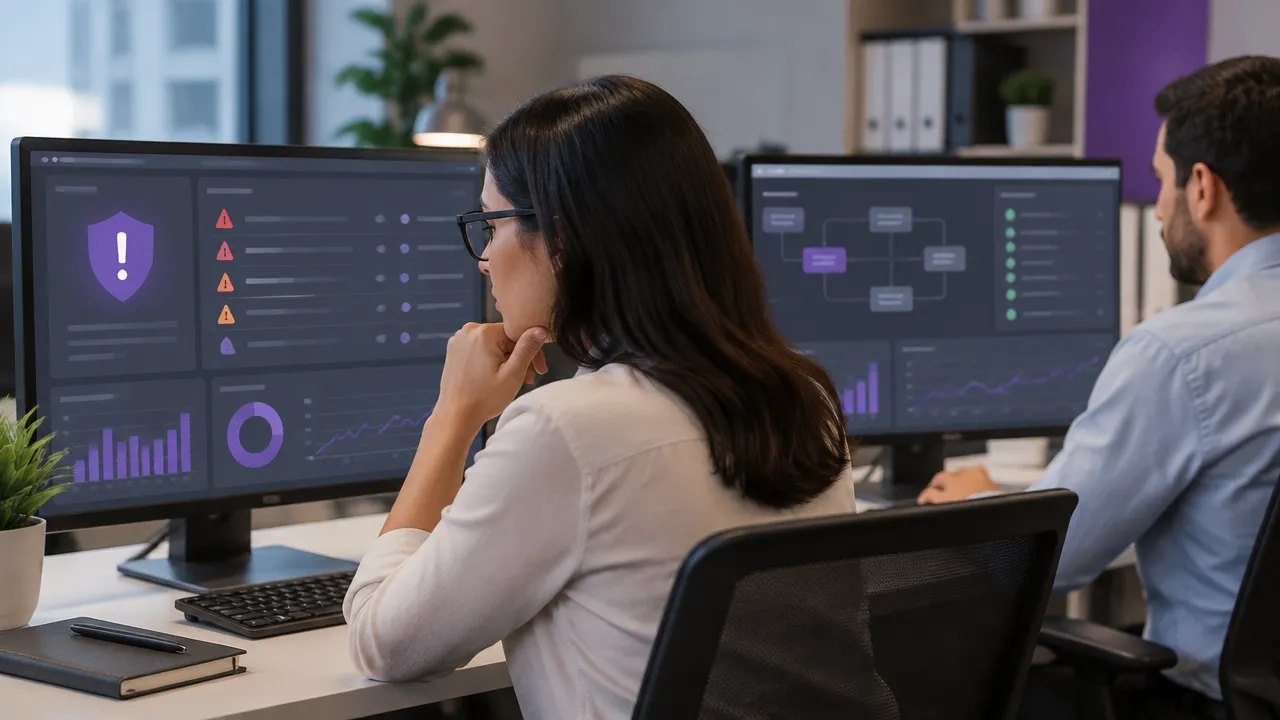
Uma lista extensa de alertas não mostra, sozinha, o que deve ser tratado primeiro. Avalie a chance de exploração, os controles já existentes e a criticidade do processo afetado. Assim, uma falha ligada à folha ou ao acesso a dados fiscais pode receber prioridade maior do que um problema isolado em uma rotina de baixo impacto.
Traduza cada risco em consequências compreensíveis para gestores: interrupção operacional, perda financeira, exposição de dados ou descumprimento de obrigações. Dessa forma, a equipe técnica e a liderança conseguem decidir com base no que está em jogo.
3. Automatize respostas adequadas
Defina respostas proporcionais ao risco. Um alerta pode gerar uma investigação, enquanto uma credencial claramente comprometida pode ser bloqueada conforme uma política aprovada. Entretanto, preserve a aprovação humana para ações que possam interromper pagamentos, alterar dados ou afetar clientes.
Um centro de operações de risco, conhecido como ROC, reúne informações de segurança, ameaças e contexto do negócio para conectar detecção, priorização e resposta. Ele pode ajudar organizações maiores, mas não é obrigatório para pequenos escritórios, que podem começar com responsáveis definidos e procedimentos documentados.
Automação contábil segura depende de supervisão contínua
Para empresas como a Robolabs, que desenvolvem RPAs personalizados, incluir cada colaborador digital no inventário e nos controles de acesso é parte de uma automação responsável. Portanto, revise permissões, registros e respostas sempre que uma rotina mudar. A tecnologia deve reduzir tarefas mecânicas, enquanto profissionais mantêm a supervisão e decidem sobre situações críticas.
Perguntas frequentes
Como proteger processos contábeis automatizados?
A proteção começa com um inventário dos robôs, sistemas conectados, ferramentas de IA e dados acessados. Em seguida, limite permissões, proteja credenciais e registre execuções. Além disso, monitore alertas e defina quais mudanças exigem aprovação humana, como alterações em pagamentos ou rotinas da folha.
Um RPA protege o escritório contra ataques?
Não. Um RPA executa tarefas conforme regras e acessos configurados, mas não protege sistemas por conta própria. Portanto, a segurança depende de controles específicos, como gestão de credenciais, monitoramento, permissões mínimas e respostas a incidentes. O robô também precisa ser incluído no inventário de riscos.
O que significa priorizar riscos por contexto?
Priorizar riscos por contexto significa avaliar mais do que a quantidade de vulnerabilidades. É preciso considerar quais dados e operações podem ser afetados, se existem controles compensatórios e quais seriam as consequências financeiras, operacionais e regulatórias. Assim, a equipe concentra esforços nos riscos que ameaçam serviços importantes.
Pequenos escritórios precisam de um centro de operações de risco?
Não necessariamente. Um centro de operações de risco reúne dados de segurança, contexto do negócio e inteligência de ameaças para apoiar detecção, priorização e resposta. Escritórios menores podem adotar os mesmos princípios com responsáveis definidos, registros, alertas e procedimentos claros, sem criar uma estrutura dedicada.