Como proteger rotinas contábeis automatizadas
Manter processos contábeis automatizados seguros exige mais do que instalar uma correção: escritórios contábeis e equipes financeiras precisam controlar acessos, acompanhar dependências e planejar o que fazer quando um serviço externo para. O episódio envolvendo sistemas públicos mostra por que uma pausa preventiva não deve ser confundida com uma invasão confirmada.
O essencial para proteger automações contábeis
- Identifique quais sistemas, portais e integrações cada rotina utiliza.
- Defina responsáveis por atualizações e acompanhamento de alertas oficiais.
- Limite acessos e proteja credenciais usadas por pessoas e robôs.
- Configure as automações para pausar, registrar falhas e retomar com validação.
- Estabeleça alternativas para tarefas documentais ou financeiras com prazo.
O caso PHP2Shell exige separar risco, prevenção e invasão
A matéria publicada pela Contábeis relata que, em 21 de outubro de 2026, sistemas públicos foram temporariamente suspensos como precaução diante de uma vulnerabilidade associada ao PHP. No caso, as equipes retiraram o SEI do ar para reduzir a exposição, não como confirmação de que havia sido invadido.
Há uma ressalva importante sobre a identificação: a notícia usa o nome PHP2Shell e atribui a descoberta a equipes da OpenAI, Wiz e Calif. Contudo, o comunicado oficial do PHP consultado não usa esse nome. Ele descreve duas vulnerabilidades críticas de execução remota, CVE-2026-109618 e CVE-2026-109619. Portanto, o nome e a atribuição devem ser apresentados como informações da matéria, não como confirmação do aviso oficial do PHP.
O aviso oficial, publicado em 21 de outubro de 2026, recomenda atualizar para PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. Ele alerta que instalações que atendem requisições pela web estão em risco, mas não apresenta um intervalo simples de versões afetadas. Para versões antigas, consulte o fornecedor: algumas distribuições oferecem correções retroportadas.
Uma suspensão preventiva não prova que houve invasão
Interromper um serviço pode ser uma medida prudente enquanto as equipes verificam o risco e aplicam correções. Segundo a matéria da Contábeis, o GOV.BR não foi afetado, e a Anatel informou que suspendeu seu SEI para correção, sem identificar invasão. Relatos de tentativas de exploração também não significam que houve acesso bem-sucedido.
A interrupção do SEI ajuda a visualizar o impacto operacional: consultas, protocolos e tramitação de documentos podem atrasar. Isso não significa que a vulnerabilidade atingiu todos os sistemas contábeis.
Mapeie dependências, responsáveis e alternativas
Um inventário simples reduz o tempo de resposta quando um sistema fica vulnerável ou indisponível. Para cada automação, registre o serviço utilizado, o tipo de dado acessado, o responsável técnico e a alternativa aprovada para continuar a tarefa.
- Dependências: liste portais, APIs, sistemas de documentos e serviços de autenticação.
- Responsáveis: defina quem acompanha atualizações do sistema, da hospedagem e do fornecedor.
- Alertas: acompanhe comunicados oficiais e avalie quais rotinas dependem do componente afetado.
- Acessos: use credenciais individuais ou controladas, autenticação multifator quando disponível e permissões mínimas.
- Contingência: estabeleça canal alternativo, responsáveis e critérios para cumprir obrigações com prazo.
Além disso, mantenha registros das execuções. Horário, etapa, sistema chamado e resposta recebida ajudam a equipe a diferenciar uma falha temporária de um problema de acesso ou de segurança.
Robôs precisam pausar e retomar sem duplicar tarefas
Uma automação confiável não deve repetir indefinidamente uma chamada que falha. Ela precisa reconhecer indisponibilidade, interromper tentativas inadequadas, registrar o erro e avisar o responsável. Depois, deve aguardar uma condição segura para tentar novamente.
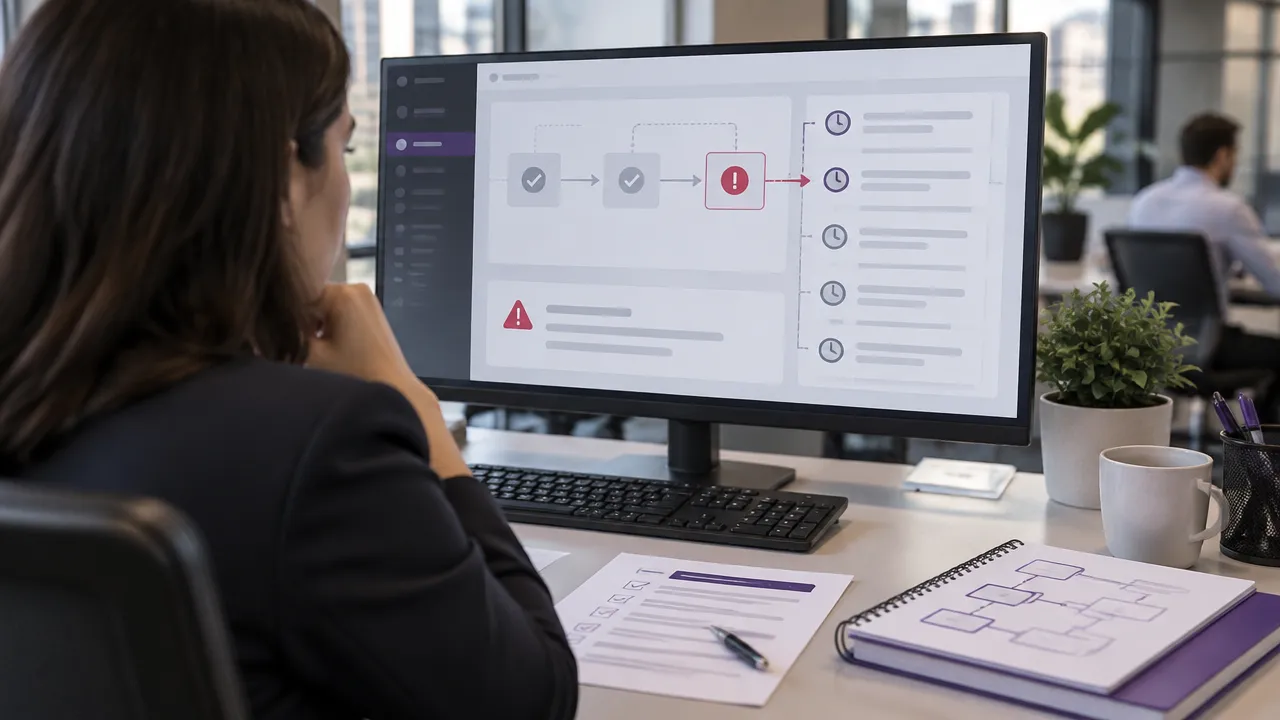
Quando o serviço voltar, valide o estado da tarefa antes de continuar. Por exemplo, confirme se um protocolo foi criado antes de reenviar um documento. Essa checagem reduz duplicidades em lançamentos, solicitações e pagamentos. É nesse cuidado com o processo real que a Robolabs aplica seus colaboradores digitais personalizados: eliminar trabalho repetitivo sem abrir mão de controle e rastreabilidade.
Perguntas frequentes
O que significa segurança em automação contábil?
É o conjunto de controles que protege dados, credenciais e execuções das rotinas automatizadas. Inclui limitar acessos, atualizar sistemas, acompanhar alertas e registrar atividades. Também exige planos para indisponibilidades, porque uma automação segura precisa pausar corretamente quando um serviço externo falha e retomar sem repetir operações.
A suspensão de um sistema significa que houve invasão?
Não. Uma suspensão preventiva reduz a exposição enquanto equipes aplicam correções, mas não comprova invasão. No episódio relatado, a matéria da Contábeis informou que o GOV.BR não foi afetado e que a Anatel não identificou invasão em seu SEI. Tentativas de exploração também não comprovam, por si só, acesso bem-sucedido.
Quais versões do PHP receberam correção?
O aviso oficial do PHP recomenda atualizar para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, conforme a linha utilizada. Para versões anteriores, o projeto informa que algumas distribuições e fornecedores oferecem correções retroportadas. Portanto, confirme com o fornecedor qual pacote corrigido atende ao seu ambiente.
Como um robô deve agir quando um serviço externo fica indisponível?
Deve reconhecer o erro, interromper tentativas inadequadas e registrar qual etapa falhou. Depois, deve alertar o responsável e manter a tarefa em uma fila segura. Quando o serviço voltar, a equipe precisa validar o estado da operação antes da retomada, evitando protocolos, lançamentos ou pagamentos duplicados.